中共加速推动“数字政府”,政务数据也不断集中。但大纪元9月16日根据几百份中共内部机密档案,独家披露了中共数字政府背后的另一面:大量政务数据高度集中,基础安全能力却难以匹配。
大纪元取得的内部档案记录,2025年10月21日深夜,青海一次“护网”演练中,仅22分钟内,青海全省电子证照管理系统就被攻破:780万公民的个人资料,超过200万条的婚姻登记记录,以及880万条证照采集资讯等隐私数据全面暴露。
而这只是数百份内部档案中的一个案例。
青海省信息中心是地方“数字中国”战略落地的技术要害单位,也是地方大数据的守门人,掌握着公安、人社等各部门强制采集的民众数据所流经的主要通道。
然而,正是这一集权式的数据中枢,在现实中演变为集中泄露源。
一次深度检测发现,测试人员利用外网小型网站的已知漏洞进入系统后,可以深入内网,直达连接704个核心应用的“总控制台”。报告称,一旦遭到恶意操作,全省的行政审批、公积金、社保等功能将在数秒内瘫痪。
另一份预警通报披露,青海省发改委一台核心机关电脑曾遭植入木马,7月27日至8月2日持续向境外控制端回传数据,直到上级部门要求整改后才展开排查。
报导指出,中共的“数字通天塔”,其实是纸糊的城堡。
而档案显示,部分系统还存在“admin/123456”等弱口令、密码明文存放等基本漏洞。
军事频道《马克时空》主持人马克:“第一点就是惰政、懒政,本来它是有各种各样的安全规定的,但是在执行方面,有很多物理隔离或者其它安全政策都被放弃了,用了非常简单的密码,这都是执行的人他不愿意花功夫,尽可能简化,结果真正的安全防护机制变得就是一击即溃了。”
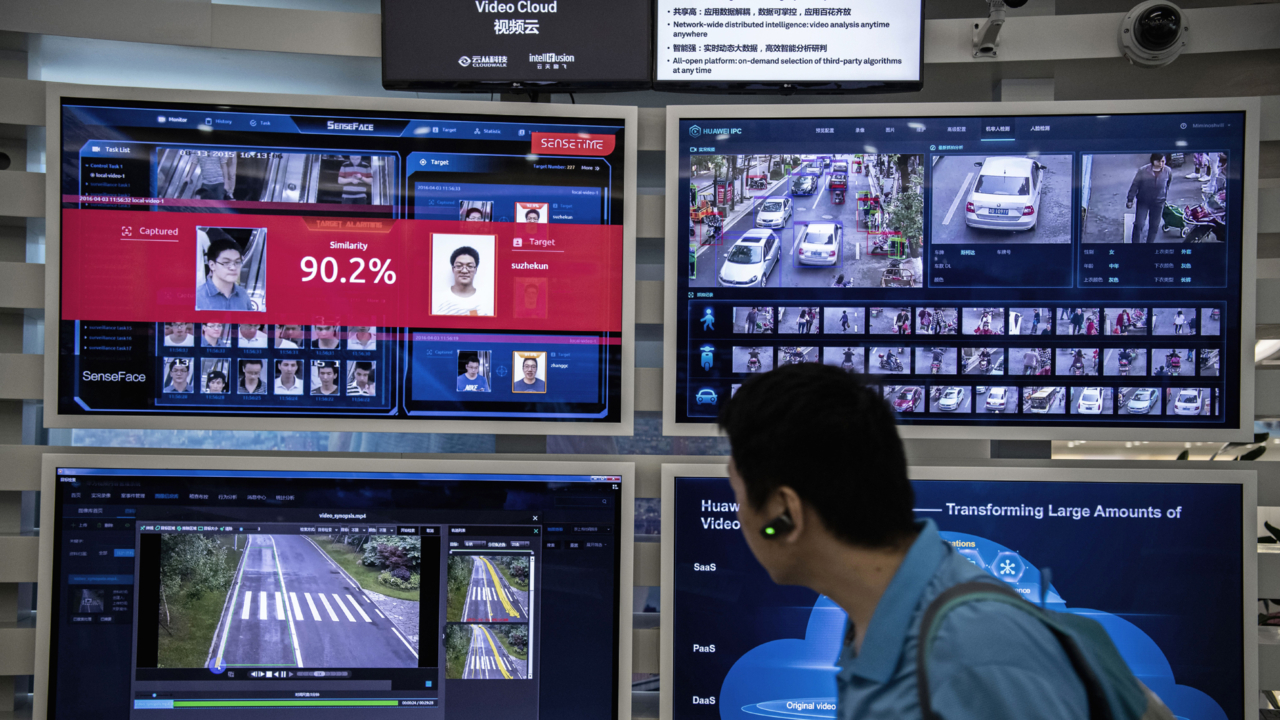
军事频道《马克时空》主持人马克进一步指出,中共要对全民进行无死角的监控,因此政务数据高度集中,这也可能放大单点失守的影响。
马克:“它这么搞的结果,就是变成中心化,它因为需要大数据,然后调用所有人的资料进行比对啊等等。你攻破了一点,就可能会获取了非常大范围的数据。这个与西方现在逐渐的去中心化的管理方式,实际上是背道而驰的。”
而问题不只出现在系统防护,也延伸到网安工程。
网络安全龙头启明星辰的内部文稿,披露了攻坚政府客户的“321机制”,涉及央企高层拜访、提前介入招标及预设验收等做法。大纪元直言,这说明中共的政府网络生意,不看技术实效、只看“政治合规”。
马克认为,政府工程的层层外包、转包,也可能削弱安全建设。
马克:“你像做一个安全架构的工程的时候,它是层层的外包、转包。它的钱最后真正到了那个真正干活的部门的时候,可能只剩下十分之一,甚至更少。这样的话他可能就会偷工减料,那么上级他都拿回扣了,也都会睁一只眼闭一只眼。原来的这个构想是比较好的,但是在这个层层发包的过程当中,各种性能都会不断被简化,或者是被削减。”
政务数据一旦外泄,风险也不只限于网络攻击本身。
澳洲新南威尔斯大学政治学博士林松:“这些资料,如果是其它商业机构拿来做违法的用途,这也会对民众造成不好的影响。但是中共似乎没有关注这些安全问题,因为中共主要是想巩固它们的专制独裁的统治,它们不会去考虑其它问题。”
中共国家数据局今年5月发布的《报告》称,政务大模型应用正在加速推进。中共官方也不断下达文件要求加强数字政府安全。
然而,这次曝光的机密档案显示,中共纸面上提出的安全要求,与部分政务系统实际存在的漏洞之间,仍存在明显落差。