周二(11月3日),全球最大加密币平台币安(Binance)表示,朝鲜黑客利用虚假招聘面试、恶意软件和入侵内部人工智能(AI)工具渗透了钱包基础设施,导致10月29日发生破纪录的网络攻击,造成这家全球最大加密货币交易所超过60亿美元的资产被盗。
币安周二公布了一份安全报告,披露了此次攻击事件的详细内情。其首席执行官邓伟政(Richard Teng)当日在接受CNBC采访时也表示,攻击者“花了数月时间逐步渗透”,否定了之前的传闻。传闻称,攻击源于一名员工的笔记本电脑。
“这不是一次错误,也不是一次违规行为。这是一场历时数月的活动。”他说。
6月:黑客第一次入侵
攻击者设置了一个伪造的开发者工具,诱骗币安钱包运维工程师A安装。A为安装AI编程工具,下载了被植入恶意代码的Homebrew安装程序。
报告称,安全部门发现了异常,出于谨慎考虑更换了该工程师的电脑并重置所有相关凭证,但黑客已经掌握了A的职责及其同事的信息。
9月:精心设计招聘陷阱
黑客伪装成一家虚构公司的招聘人员,与另一名币安工程师B接触,发出招聘邀请。
这名黑客扮演的项目主管安排了两轮面试,先由“HR”视频面试,再由冒充“CEO”的人员进行复试。
对方最后要求他下载一份编程测试作业。
工程师B照做后,工作电脑被零日恶意软件感染,安全系统当时未能识别。
10月20日:突破内部AI系统
黑客通过工程师B的电脑,入侵了币安内部AI工具,并以此为跳板,进一步控制工程师A和C的电脑,并窃取了容器部署权限凭证。
10月29日:黑客大量转移资产
黑客利用被盗凭证部署恶意程序,取得钱包签名服务的未授权访问权限。
当天20:05UTC,巨额加密资产开始被转出。
短短四分钟内,5个热钱包就流失了超过2.33亿枚瑞波币(XRP),随后比特币(BTC)、以太坊(ETH)等资产也发现被盗。
币安虽然紧急暂停提款,但恶意链上授权仍可继续转移资金,直到数小时后才完成封堵。
币安表示,此次黑客攻击造成损失约63.4亿美元,已有约28.5亿美元被冻结或拦截。
邓伟政周二表示,币安已补足了98%的受影响代币资产,并且仍在购买剩余的流动性较差的资产。
美国联邦调查局(FBI)已正式将攻击归因于朝鲜黑客组织TraderTraitor,朝鲜方面否认。
邓伟政表示,截至周二,币安已重建了受影响的钱包系统和内部AI工具,更换了受损设备,停用了与受影响工程师相关的凭证和代币,并扩大了对员工设备的安全性扫描范围。
“我们正在聘请一位独立专家审查我们已采取的所有措施,并将随着调查的继续加强我们的防御措施。”他说,“我们正在与执法机构和行业合作伙伴夜以继日地合作,追踪并冻结这方面的被盗资金。”
币安在报告中称,2026年以来,币安已经识别并阻止了57次与朝鲜有关的黑客攻击企图。
尽管此次黑客攻击损失的金额巨大,但市场反应依然温和。攻击发生当天,比特币下跌超过4%至76,000美元,但此后跌幅有所收窄,周二的交易价格约为77,600美元。
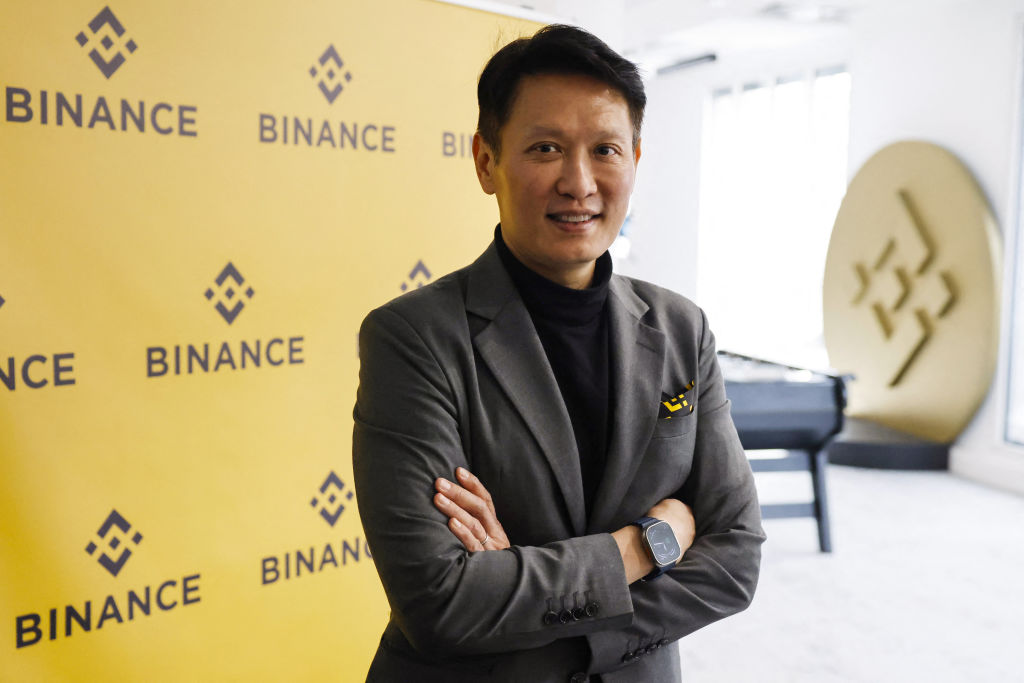
2024年4月9日,加密货币公司币安执行长邓伟政(Richard Teng)在巴黎办公室接受法新社采访。