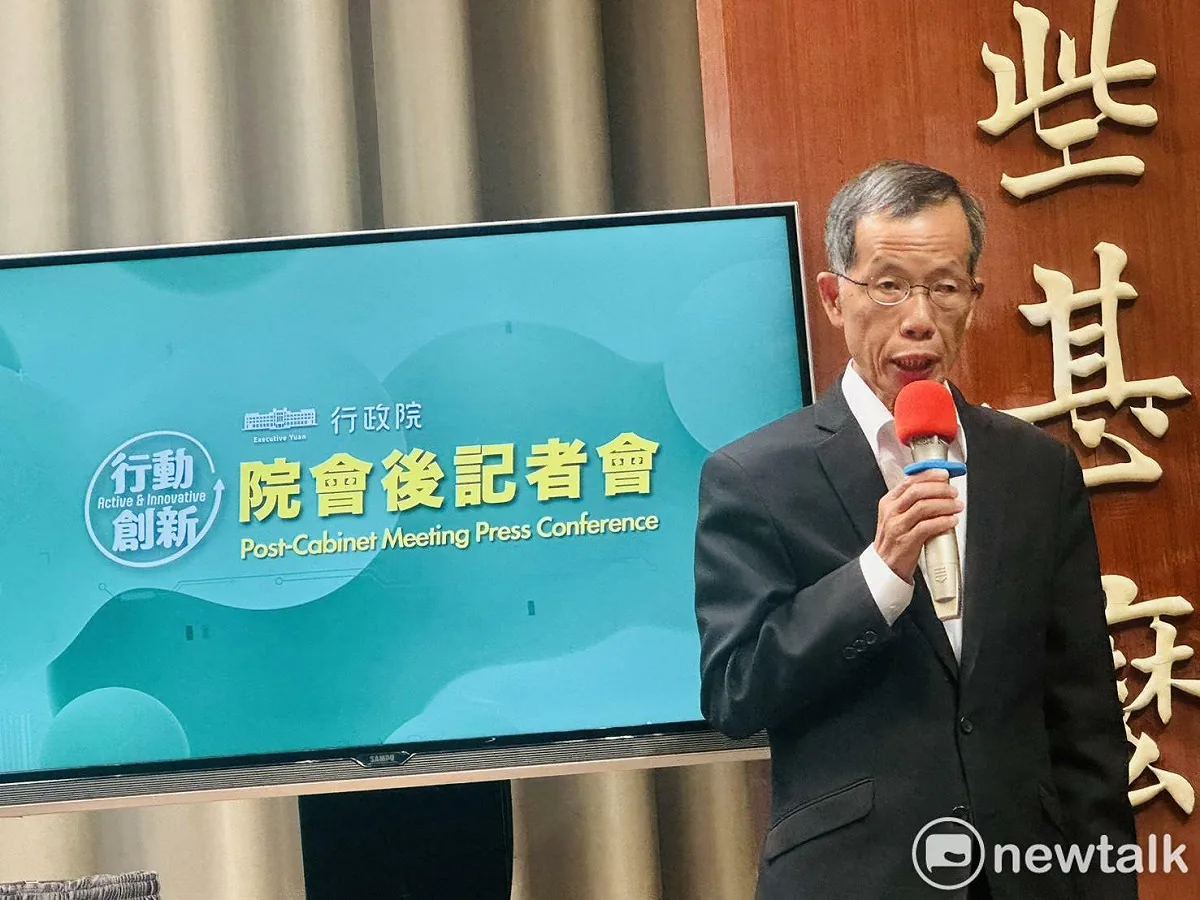
数位发展部资安署署长蔡福隆。(资料照片)图:谢莉慧/摄
数位发展部资通安全署今(19)天表示,美商甲骨文(Oracle)释出紧急安全性更新,修补一项影响Java开发环境(JDK)之严重漏洞(编号为CVE-2026-114938,又称“Java4Shell”),其漏洞严重度评分(CVSS v4.0)高达9.2分。由于此软件普遍应用于政府机关与企业网站及核心开发流程,且广泛应用于JSP、servlet等网站开发技术,攻击者在未经身份验证下,即可取得系统主控权或导致服务中断。
资安署已于11月18日透过资安警讯与国家资安资讯分享与分析中心(N-ISAC)等联防网络,要求各级公务机关及关键基础设施尽速完成版本更新或采取缓解措施,以防范潜在入侵风险。更新或套用缓解措施后,亦应检视系统日志、JVM(Java虚拟机器)异常重启及对外连线纪录,如发现可疑活动,应进一步确认相关账号与凭证安全性。
资安署指出,甲骨文公布的Java开发环境(JDK)之严重漏洞,问题出在JVM的Base64解码器,攻击者可利用特制输入资料造成堆积内存(Heap)越界写入,进一步窃取内存中的敏感资讯,甚至达成远端程式码执行(RCE)。受影响的产品包括:OpenJDK8u511b33-perf、17.0.21.0.3、21.0.13.0.3、25.0.5.0.3、27.0.1.0.3(含)以下的版本,各单位应尽速完成版本比对并套用修补程式。
资安署强调, Java广泛应用于网站及核心开发流程,各机关及企业应落实漏洞修补、最小权限原则与网络分段隔离,关闭非必要的外部连线暴露;更新完成后,务必持续监控系统日志与异常连线纪录,以全面防堵潜在渗透风险。