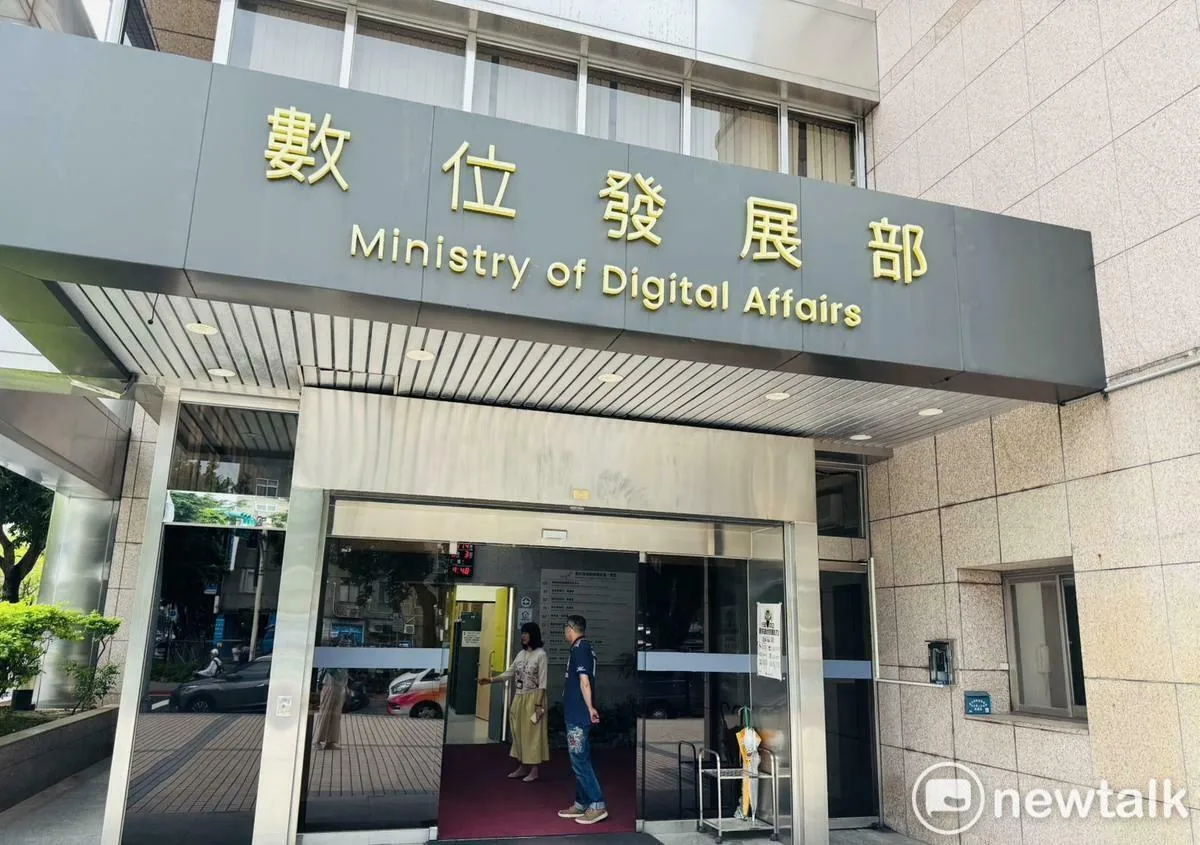
数位发展部资通安全署昨(20)日晚间公告,全球广泛使用的网页服务器软件 NGINX紧急修补2项 HTTP/2严重远端程式码执行漏洞。图:谢莉慧/摄
数位发展部资通安全署昨(20)日晚间公告,全球广泛使用的网页服务器软件 NGINX紧急修补2项 HTTP/2严重远端程式码执行漏洞,CVSS v4.0评分均高达9.2分,全球约2.25亿个网站可能受到影响。资安署呼吁各机关及企业尽速更新版本,若暂时无法修补,应先关闭 HTTP/2功能。
资安署指出,此次漏洞编号为 CVE-2026-123633及CVE-2026-123007,主要涉及 NGINX处理 HTTP/2通讯协定时发生的内存管理异常。攻击者在符合特定条件下,可能透过远端攻击执行恶意程式,受影响范围更涵盖自2015年推出以来的多个旧版本,只要服务器启用相关功能,就可能面临风险。
资安署进一步说明,NGINX是网站对外提供服务的重要入口,负责接收及分配网络流量,若遭骇客突破,可能进一步危及后端系统,导致机密资料外泄或服务中断。目前已透过资安警讯及国家资安资讯分享与分析中心(N-ISAC)等联防机制,要求公务机关及关键基础设施尽速更新软件,或采取必要缓解措施。
资安署也提醒,完成更新或缓解措施后,仍须检查服务器系统日志、工作程序(Worker)是否异常重启,以及有无可疑对外连线纪录;若暂时无法更新,建议先在系统设定中停用 HTTP/2,降低遭到攻击的风险。
根据外媒《Cybersecurity Dive》等报导,全球约有2.25亿个网站采用 NGINX,若漏洞遭到利用,骇客可能取得受影响服务器控制权、窃取资料,甚至造成重要服务中断。不过,NGINX母公司表示,目前尚无证据显示漏洞已遭骇客实际利用,公司正持续监控相关情况。
此次漏洞是由 F5内部研究,以及 Wiz、Rapid7、Ikotas Labs、Metnir与 Xint等资安研究团队通报揭露,研究人员在先进人工智能(AI)技术协助下,成功找出长期潜藏于程式码中的弱点,其中一项漏洞甚至已存在超过10年。
Wiz研究人员分析,这些漏洞过去难以被发现,主要是因为程式码结构复杂,无论检测或实际利用都需要相当高的技术能力。然而,随着 AI技术进步,研究人员得以深入分析过去难以全面检查的复杂程式码,进而挖掘出长期遭忽略的安全漏洞。
研究人员也强调,漏洞具有高度风险,并不代表所有 NGINX网站都能轻易遭到入侵,攻击者仍须符合特定服务器设定及技术条件,才能利用内存损毁问题执行恶意程式。不过,考量 NGINX在全球网络服务中的广泛应用,企业及系统管理人员仍应尽速确认版本并完成安全更新。